
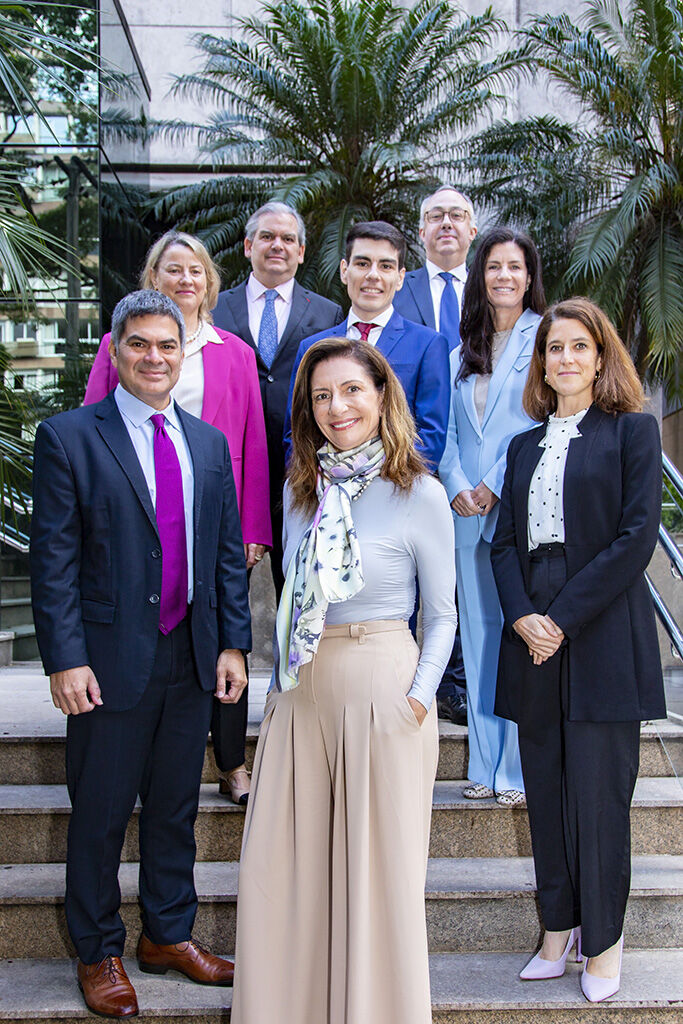
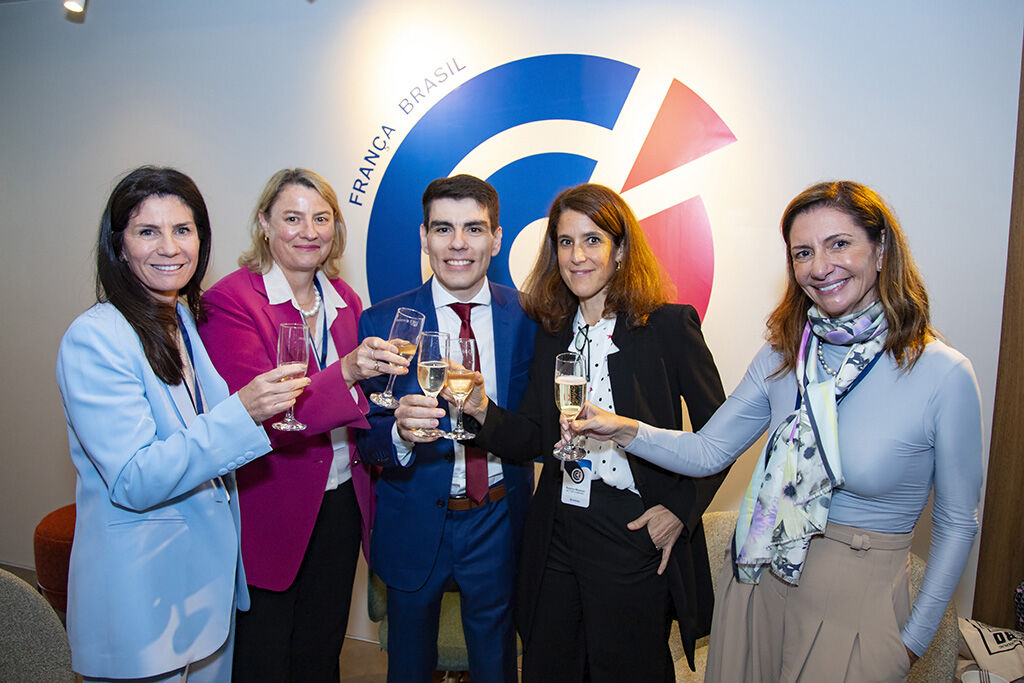
C’est avec une grande satisfaction que nous annonçons l’élection de Tamy Tanzilli, associée fondatrice de GTLawyers, au poste de Directrice des PME de la Chambre de Commerce France-Brésil – CCIFB.
Cette nomination représente la reconnaissance de son expertise et de son engagement auprès des entreprises françaises souhaitant s’implanter sur le marché brésilien. Forte d’une vaste expérience en conseil juridique international, Tamy Tanzilli prend cette fonction stratégique à un moment de rapprochement croissant entre les deux pays.
Nous adressons également nos félicitations au nouveau président, Thierry Besse, ainsi qu’à toute l’équipe récemment investie, en leur souhaitant une mandature riche en réussites.
Au cours du premier semestre, notre associée Tamy Tanzilli a apporté son expertise lors du Bootcamp Boosters Amérique Latine & Indopacifique 2025, événement organisé par Business France.
Aux côtés de Maristela Bischof, de Pramex International, Tamy a partagé de précieux insights sur les défis et opportunités pour les entreprises souhaitant développer leurs activités en Amérique latine. La présentation a abordé des sujets tels que les stratégies d’implantation, les aspects réglementaires et le contexte des fusions et acquisitions dans la région.
La participation de GTLAWYERS à cet événement majeur témoigne de notre engagement à soutenir le développement des affaires entre la France et l’Amérique latine, en offrant des solutions juridiques stratégiques et une connaissance approfondie de l’environnement entrepreneurial local.
Nous remercions Business France pour l’invitation et félicitons tous les participants du Bootcamp !
GTLawyers s’engage activement auprès d’acteurs clés de la communauté internationale de São Paulo, dans un esprit d’inclusion, de solidarité et de responsabilité citoyenne.
Cécile Verdeaux siège au conseil fiscal de São Paulo Accueil, une association qui accompagne et soutient les familles francophones nouvellement arrivées en ville. Par ailleurs, le cabinet assure le conseil juridique de l’association, apportant sécurité et structuration à ses initiatives d’intégration sociale.
Autre axe majeur de cet engagement, la participation de Tanzilli Tamy en tant que Directrice Juridique de l’association française “La Bienfaisance”. Dans ce rôle, Tamy œuvre à la structuration juridique et à la bonne gouvernance des actions solidaires, permettant à l’association de fournir un accompagnement sérieux, éthique et transparent aux personnes les plus vulnérables à São Paulo. Sa mission consiste à garantir l’efficacité, la conformité et la portée des initiatives de “La Bienfaisance”, pour un impact social réellement positif.
À travers ces diverses démarches, GTLawyers met son expertise et ses valeurs au service du développement d’une société plus solidaire et inclusive.
Nous avons le plaisir d’annoncer la nomination de Tanzilli Tamy, associée fondatrice de GTLawyers, en tant que Directrice Juridique de l’association française “La Bienfaisance”.
“La Bienfaisance” est une association à but non lucratif, engagée à fournir un soutien social et une assistance aux personnes en situation de précarité à São Paulo, favorisant la solidarité et la cohésion au sein de la communauté française locale.
L’engagement de Tamy au sein de la direction témoigne non seulement de son engagement personnel, mais aussi de celui de GTLawyers en faveur de la responsabilité sociale et du progrès collectif. Cette implication permet au cabinet de renforcer sa présence institutionnelle, de tisser des liens encore plus étroits avec la communauté française et internationale, et d’affirmer sa réputation de partenaire engagé dans des initiatives citoyennes et solidaires.
Nous adressons toutes nos félicitations à Tamy pour cette nomination et lui souhaitons une pleine réussite dans cette mission essentielle, convaincus que son action contribuera à accroître l’impact positif de l’association et du cabinet auprès de la société.
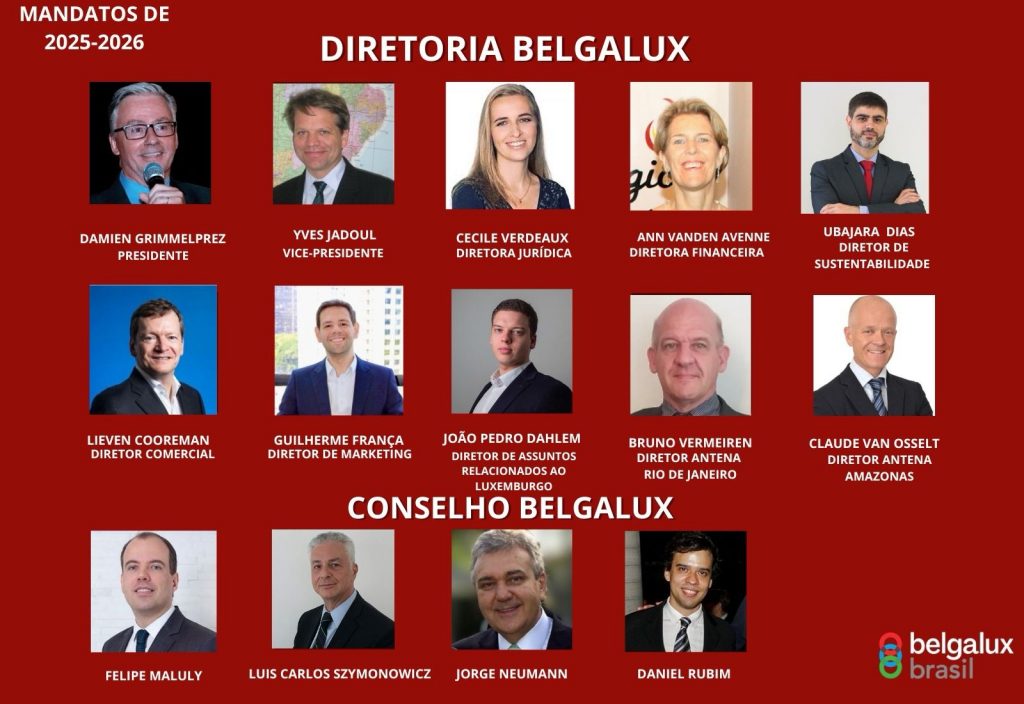
GTLawyers a le plaisir d’annoncer que Cécile Verdeaux a été élue Directrice Juridique et Conseillère de la Belgalux.
Cette nomination renforce l’engagement de notre cabinet envers le développement des relations institutionnelles et commerciales entre la Belgique, le Luxembourg et le Brésil.
Nous adressons tous nos vœux de réussite à la nouvelle direction de la Belgalux dans sa mission de promouvoir les échanges et les opportunités entre les pays membres.
Ce vendredi, nos avocats Andrés Berridi et Fernanda Malta participaram do evento de boas-vindas promovido pela Câmara para os novos associados. Foi uma excelente oportunidade para apresentar o escritório, trocar experiências e conhecer outras instituições que integram esse ecossistema.
ont participé à l’événement d’accueil organisé par la Chambre pour les nouveaux membres. Ce fut une excellente opportunité de présenter le cabinet, d’échanger des expériences et de rencontrer d’autres institutions qui font partie de cet écosystème. Le rapprochement avec la Chambre Officielle de Commerce Espagnole au Brésil renforce l’engagement de GTLawyers envers l’internationalisation et l’accompagnement juridique des investissements étrangers au Brésil.
Nous remercions la Chambre, M. Alejandro Gomez et M. Adriano Sartori pour leur accueil, et réitérons notre volonté de contribuer à cet environnement institutionnel si important.
GTLawyers a participé à la dernière réunion de la Commission des Affaires Économiques de la CCBC, qui s’est tenue le 05/06, et a été représenté par notre associée Carolina Moresco.
Cette rencontre a permis une analyse approfondie du panorama politico-économique du Brésil et des relations avec le Canada, soulignant à quel point le partenariat entre les deux pays devient de plus en plus stratégique dans le contexte géopolitique actuel.
Nous demeurons engagés à contribuer activement aux discussions institutionnelles et au renforcement des relations bilatérales entre le Brésil et le Canada.
14 août 2025 | 19h à 22h
Jules – L’art du pain, São Paulo
La prochaine rencontre du Réseau PME de la CCIFB-SP est organisée par la Chambre de Commerce France-Brésil – CCIFB pour renforcer les liens avec d’autres professionnels de la communauté d’affaires franco-brésilienne, échanger des expériences et développer votre réseau professionnel.
Notre associée fondatrice et Directrice PME de la Chambre de Commerce France-Brésil – CCIFB, Tamy Tanzilli, sera présente !
Programme :
– De 19h à 20h : Rencontre réservée aux membres du Réseau PME, avec présentation des résultats du dernier questionnaire et validation du nouveau code de conduite du groupe.
– De 20h à 22h : Happy Hour ouvert au public, spécialement destiné aux entrepreneurs intéressés par l’écosystème franco-brésilien des petites et moyennes entreprises.
Cette rencontre est une opportunité unique d’élargir votre réseau, de partager vos expériences et de participer activement à la communauté d’affaires franco-brésilienne.
Inscrivez-vous et rejoignez-nous pour ce moment d’échange et de convivialité !
Chers clients,
Dans le cadre de l’approbation des comptes pour l’année 2024, nous souhaitons attirer votre attention sur le fait que la législation brésilienne dispose que cette procédure doit être réalisée dans un délai de quatre mois à compter de la clôture des comptes. Les entreprises brésiliennes clôturant leur année financière au 31 décembre de chaque année, l’approbation des comptes annuels doit donc, dans ce cas, être effectuée avant le 30 avril de l’année suivante.
Nous restons à votre disposition pour vous assister dans cette procédure et vous fournir toute information complémentaire.
Bien cordialement,
L’équipe GTLawyers
Le Responsable de la protection des données, également connu sous le nom de Data Protection Officer (DPO), est une fonction établie à la fois par la législation brésilienne (Loi Générale sur la Protection des Données – « LGPD ») et par la législation européenne (Règlement Général sur la Protection des Données – « RGPD »). Les deux lois ont leurs propres exigences pour la nomination de leurs DPOs, que ce soit pour les responsables du traitement ou les sous-traitants des données. Le Responsable de la protection des données agit comme un canal de communication entre les personnes concernées par les données et l’autorité publique chargée d’appliquer les réglementations de protection des données au sein de la juridiction
Bien que les deux législations exigent la présence d’un DPO, il existe des différences clés dont les sociétés doivent être conscientes afin d’atténuer les risques, éviter les sanctions légales et administratives et prévenir les dommages à leur réputation. Afin de clarifier ces distinctions, nous avons préparé un tableau comparatif au regard de la LGPD et du RGPD.
Ci-dessous, nous mettons en évidence les principales caractéristiques de ces deux législations :
| GDPR | LGPD | |
| Obligation de nommer un DPO | Obligatoire dans des cas spécifiques, par exemple, les organismes publics ou les entités impliquées dans la surveillance systématique et à grande échelle de données ou dans le traitement de données sensibles (Art. 37). | Généralement exigé pour toutes les entités, avec des exceptions[GR1] pour les agents de petite taille s’il existe un canal de communication disponible (Résolution CD/ANPD nº 2/2022). |
| Qualifications et Compétences | Requiert des qualifications professionnelles, notamment en droit et en pratiques de protection des données (Art. 37) [1]. | Les qualifications sont déterminées par l’expertise pertinente au contexte, au volume et aux risques associés au traitement des données (Résolution CD/ANPD nº 18/2024). |
| Responsabilités | Responsabilités importantes, y compris le soutien aux évaluations d’impact, la coopération réglementaire et le contact avec le titulaire des données (Art. 39). » | Les responsabilités comprennent la gestion des réclamations et des communications avec les personnes concernées par les données, l’ANPD, et le conseil à l’entreprise, aux tiers et aux employés sur les pratiques de protection des données. |
| Externalisation | Autorisée (Art. 39). | Autorisée (Art. 5). |
| Divulgation | Les coordonnées doivent être publiées sur le site Web de l’entreprise et fournies aux autorités de contrôle. | Les coordonnées doivent être publiées sur le site Web de l’entreprise. |
| Conflit d’intérêts | Mesures de sauvegarde pour garantir l’indépendance et prévenir les conflits d’intérêts (Art. 38(3) et 38(6)). | Exige des mesures pour atténuer les conflits d’intérêts (Résolution CD/ANPD n° 18/2024). |
| Position au sein de l’organisation | Fonctionne de manière indépendante, avec les ressources nécessaires et un accès direct à la haute direction [2]. | Exigences similaires en matière d’autonomie et d’accès, bien qu’il n’y ait pas de protection explicite contre un licenciement (Résolution CD/ANPD n° 18/2024, Art. 10 et 15). |
Ci-dessous, nous fournissons des clarifications additionnelles sur les différences entre le Responsable de la Protection des Données selon le RGPD et selon la LGPD.
OBLIGATION DE DÉSIGNER UN RESPONSABLE DE LA PROTECTION DES DONNÉES
Contrairement au RGPD [3], qui établit des critères spécifiques pour la désignation d’un DPO, la LGPD adopte une approche plus générale, déterminant que le responsable du traitement doit désigner un responsable de la protection des données personnelles. Cela implique qu’en règle générale, toute organisation publique ou privée doit désigner un DPO. Cependant, il existe une exception établie dans la Résolution CD/ANPD n° 2/2022, qui exempte les agents de traitement de petite taille [4] de la désignation d’un responsable, tout en maintenant les autres obligations définies par la LGPD [5]. De plus, le §3 de l’article 41 prévoit la possibilité d’autres exemptions, permettant à l’Autorité Nationale de Protection des Données (« ANPD ») d’établir des cas où la désignation d’un responsable peut ne pas être nécessaire, compte tenu de la nature, de la taille et du volume du traitement des données par l’entité.
QUALIFICATIONS ET COMPÉTENCES
Le rôle du DPO, selon la législation brésilienne, est plus flexible et possède des exigences moins rigoureuses en comparaison avec l’Europe, spécialement en ce qui concerne les qualifications du professionnel qui occupe cette fonction. Conformément à l’article 7 de la Résolution CD/ANPD n° 18/2024, il incombe à l’agent de traitement des données de définir les qualifications du Responsable de la Protection des Données sur la base de ses connaissances de la législation de protection des données personnelles, ainsi que du contexte, du volume et du risque des opérations de traitement réalisées. Cette Résolution établit également que le DPO devra être capable de communiquer de manière efficace avec les titulaires de données et avec l’ANPD. En Europe, l’article 37 du RGPD impose des exigences plus spécifiques, telles que la nécessité de connaissances spécialisées en droit et la pratiques de protection des données, l’exigence que les qualifications soient à la hauteur de la complexité et du risque des activités de traitement, la capacité de développer et de maintenir des programmes de protection de données, ainsi qu’une familiarité avec les mesures techniques et organisationnelles.
EXTERNALISATION DU RÔLE DU RESPONSABLE DE LA PROTECTION DES DONNÉES
La Résolution CD/ANPD n° 18/2024, qui réglemente la fonction du DPO à l’article 12, prévoit que ce professionnel peut être une personne physique, liée ou non à la structure organisationnelle de l’agent de traitement, ou encore une personne juridique [6]. Toutes ces options sont également autorisées par le RGPD [7].
DIVULGATION DES INFORMATIONS DE CONTACT DU RESPONSABLE DE LA PROTECTION DES DONNÉES
Les informations de contact du DPO doivent être publiées sur le site web de l’entreprise dans les deux législations, garantissant la transparence et l’accessibilité pour les titulaires de données et les autorités. L’article 9 de la Résolution CD/ANPD nº 18/2024 permet également que la divulgation ait lieu par d’autres moyens de communication, si le responsable du traitement des données ne possède pas de site web propre. Le RGPD établit également que les coordonnées du DPO doivent être communiquées aux autorités.
CONSIDÉRATIONS SUR LES CONFLITS D’INTÉRÊTS
Tant le Règlement Général sur la Protection des Données (RGPD) que la Loi Générale sur la Protection des Données (LGPD) abordent le thème des conflits d’intérêts dans l’exercice des fonctions du DPO. Le RGPD adopte des sauvegardes détaillées pour garantir l’indépendance du Responsable de la Protection des Données, interdisant qu’il assume des fonctions qui pourraient générer un conflit d’intérêts, comme, par exemple, des postes où il détermine les objectifs du traitement des données personnelles. De plus, le règlement exige que le Responsable de la Protection des Données ne soit pas puni ou licencié pour avoir exercé ses responsabilités [8]. La LGPD, quant à elle, établit que le responsable du traitement doit adopter des mesures pour atténuer tout conflit d’intérêt, avec la possibilité de remplacer le DPO, si nécessaire.
Ces aspects seront analysés plus en profondeur dans un article spécifique qui explorera des cas et la législation liées aux conflits d’intérêts dans le contexte de la protection des données.
POSITION AU SEIN DE L’ORGANISATION
En ce qui concerne l’accumulation de fonctions, la législation brésilienne n’interdit pas expressément qu’un employé, un administrateur ou un sous-traitant soit désigné comme DPO, à condition que l’indépendance de la fonction soit préservée. De même, conformément au RGPD, le DPO peut exercer d’autres fonctions au sein de l’organisation, à condition que cela n’entraîne pas de conflit d’intérêt. Cela signifie que, selon la législation de l’Union Européenne, le DPO ne peut occuper un poste dans lequel il détermine les finalités et les moyens des activités de traitement de données personnelles, comme un directeur exécutif, un directeur des opérations ou un chef des Ressources Humaines, par exemple [9].
Le rôle du DPO est fondamental pour le maintien des normes de confidentialité, et une compréhension claire des réglementations qui régissent cette fonction est essentielle pour les organisations opérant au Brésil. Les entreprises étrangères qui entrent sur le marché brésilien doivent solliciter des conseils juridiques locaux pour garantir la conformité avec la LGPD, en particulier en ce qui concerne la désignation et les responsabilités du DPO.
GTLawyers a toute l’expertise nécessaire pour fournir des conseils et orientation juridique, soit en assistant le DPO dans ses activités quotidiennes, soit en offrant des services de DPO pour atténuer les conflits d’intérêts potentiels. Notre équipe s’assure que les entreprises non seulement remplissent leurs obligations légales, mais mettent également en œuvre des pratiques efficaces de protection des données, minimisant ainsi les risques juridiques et réputationnels, tout en préservant l’indépendance et l’impartialité du DPO.
Anne Brunschwig
Jessica Ferreira
[1] Le Groupe de travail Article 29 (WP29) a publié des directives largement reconnues par le marché sur les qualifications du DPO, indiquant que ce professionnel doit savoir créer, mettre en œuvre et maintenir un Programme de Protection des Données. De plus, plus le traitement de données effectué par le responsable du traitement est complexe ou risqué, plus les exigences en matière de connaissances et de spécialisations pour le DPO seront élevées. Enfin, le DPO n’a pas besoin d’être avocat, mais doit être familiarisé avec la législation et les mesures techniques et organisationnelles de protection des données.
[2] L’article 38 du Règlement Général sur la Protection des Données (RGPD) stipule que le DPO doit être impliqué dans les questions liées au traitement des données personnelles et, en outre, doit agir de manière autonome, sans recevoir d’instructions de tiers, quelle que soit sa position hiérarchique. Dans ce contexte, l’entreprise doit fournir les ressources nécessaires à l’exercice de ses activités. Il est également important de souligner que le DPO ne peut pas être licencié ou puni pour l’exercice de ses fonctions. Il doit rendre compte à la haute direction, et les personnes concernées peuvent le contacter directement pour clarifier leurs doutes et traiter des questions pertinentes. De plus, le DPO doit garder le secret sur ses activités et peut exercer d’autres fonctions au sein de l’entreprise, à condition qu’il n’y ait pas de conflit d’intérêt.
[3] Aux termes du RGPD, la désignation d’un DPO est obligatoire dans trois cas spécifiques décrits à l’article 37 : (i) lorsque le traitement des données est effectué par une autorité ou un organisme public, à l’exception des tribunaux agissant dans leur fonction juridictionnelle ; (ii) lorsque les activités principales du responsable du traitement ou du sous-traitant impliquent le suivi régulier et systématique des personnes concernées à grande échelle ; ou (iii) lorsque les activités principales impliquent le traitement à grande échelle de catégories particulières de données, telles que les données sensibles ou les informations relatives aux condamnations pénales et aux infractions.
[4] L’article 2, I, de la résolution mentionnée définit ces agents. Parmi les exemples, citons les microentreprises, les petites entreprises, les startups, les personnes morales de droit privé, y compris les organisations à but non lucratif. Il convient de noter que l’agent ne peut pas bénéficier du traitement juridique différencié de la résolution s’il relève des scénarios prévus à l’article 3.
[5] Les obligations des agents de traitement de petite taille ont été maintenues, mais une certaine flexibilité a été introduite dans des domaines spécifiques, tels que le délai doublé pour répondre aux demandes des titulaires et pour communiquer avec l’Autorité Nationale de Protection des Données (ANPD), ainsi que la possibilité d’adopter des procédures simplifiées.
[6] Le texte original de la LGPD stipulait que le DPO devait être une personne physique. Toutefois, la mesure provisoire n° 869/2018 a supprimé le terme « personne physique », et la loi n° 13.853/2019 a introduit la possibilité pour les entreprises d’agir en tant que DPO.
[7] Conformément à l’article 37, §6 du RGPD, le DPO peut être un membre du personnel du responsable du traitement ou du sous-traitant, ou exercer les fonctions sur la base d’un contrat de service ».
[8] Voir article 38 du RGPD.
[9] Plus d’informations sur : site www.ecb.europa.eu. https://www.edpb.europa.eu/sme-data-protection-guide/data-protection-officer_en Consulté le : 30/10/2024.












