
Le transfert international de données personnelles reste l’un des sujets les plus complexes dans le contexte mondial de la protection des données, à mesure que les flux d’informations transfrontaliers s’intensifient. La Résolution CD/ANPD n° 19/2024, publiée par l’Autorité Nationale de Protection des Données (ANPD), introduit des règles détaillées pour réguler ces transferts au Brésil, cherchant à s’aligner sur les régulations internationales telles que le Règlement Général sur la Protection des Données (RGPD) de l’Union Européenne et les législations américaines comme le California Consumer Privacy Act (CCPA) et le récent Cadre de Protection des Données UE-USA (EU-US Data Privacy Framework).
La nouvelle Résolution de l’ANPD n° 19/2024 établit des critères et des mécanismes pour que les transferts internationaux de données respectent la Loi Générale de Protection des Données (LGPD). Bien qu’elle présente des similitudes avec les régulations européennes et américaines, elle apporte des nuances spécifiques qui façonnent le paysage de la protection des données au Brésil.
Pays avec un Niveau Adéquat de Protection
La Résolution n° 19/2024, tout comme le RGPD en Europe, autorise le transfert de données vers des pays qui offrent un niveau adéquat de protection. Tandis que la Commission Européenne a déjà reconnu des pays tels que le Japon et le Royaume-Uni comme adéquats, l’Autorité Nationale de Protection des Données (ANPD), bien qu’elle procède à sa propre analyse d’adéquation, n’a formellement reconnu aucun pays comme adéquat. Cette analyse prend en compte des aspects tels que la législation en matière de protection des données du pays récepteur, l’efficacité des autorités régulatrices, le respect des droits des titulaires, entre autres.
Étant donné qu’aujourd’hui au Brésil, aucun pays n’a encore été reconnu comme offrant des niveaux adéquats de protection, les entreprises qui souhaitent transférer des données personnelles vers d’autres pays doivent utiliser l’un des mécanismes prévus par la Résolution 19, tels que les Clauses Contractuelles Types (SCCs) et les Règles d’Entreprise Contraignantes (BCRs).
Clauses Contractuelles Types (SCCs)
L’un des mécanismes les plus courants pour les transferts internationaux sont les Clauses Contractuelles Types (SCCs). Le RGPD a déjà consolidé ces clauses comme un outil essentiel pour garantir que les transferts de données personnelles vers des pays hors de l’Union Européenne se fassent de manière sécurisée. Ces SCCs spécifient des obligations claires pour les exportateurs et les importateurs de données, assurant que les pratiques de traitement des données soient conformes aux principes de protection des données.De manière similaire, l’ANPD a publié ses propres SCCs dans la Résolution n° 19, qui doivent être intégrées aux contrats conclus entre responsables ou sous-traitants au Brésil et leurs partenaires
étrangers. Cette mesure aligne le Brésil sur les pratiques mondiales, offrant une voie standardisée pour garantir la conformité du transfert de données, quel que soit la destination.
Une des dispositions les plus importantes de la résolution est que les Clauses Contractuelles Types (SCCs) doivent être appliquées sans aucune modification, conformément à l’annexe de la norme. Cela signifie que les entreprises qui choisissent d’utiliser ce mécanisme ne peuvent pas modifier le contenu des clauses, sauf si une autorisation expresse de l’ANPD est accordée pour des adaptations spécifiques, et elles doivent être préparées et avoir un Programme de Gouvernance des données personnelles mis en place pour être en mesure de respecter les SCCs.
Règles d’Entreprise Contraignantes (Binding Corporate Rules – BCRs)
Tant l’Union Européenne que le Brésil, avec la Résolution n° 19, reconnaissent les Règles d’Entreprise Contraignantes (BCRs) comme un mécanisme efficace pour les transferts intragroupe. Les multinationales qui mettent en œuvre des BCRs démontrent un engagement envers un niveau uniforme de protection des données, applicable à toutes leurs filiales, quel que soit leur emplacement géographique.
Pour une entreprise au Brésil ayant son siège en Europe, les principales dispositions de la Résolution incluent la nécessité d’adoption et d’approbation des BCRs par l’ANPD, garantissant que ces règles sont alignées avec les principes de la LGPD et offrent un niveau adéquat de protection des données personnelles transférées entre entités du même groupe. Les BCRs facilitent le transfert sécurisé de données entre filiales et succursales situées dans différents pays, comme le Brésil et l’Europe, sans nécessiter d’évaluation de conformité pour chaque transaction individuelle.
De plus, les BCRs doivent garantir que les droits des titulaires de données, tels que l’accès, la rectification et la suppression, soient respectés dans toutes les entités du groupe, quel que soit la juridiction. Les entreprises doivent mettre en place des mécanismes clairs et transparents pour répondre à ces demandes des titulaires, assurant la protection des données tout au long du processus. Les règles déterminent également la responsabilité et la gouvernance du traitement des données, y compris la désignation d’un Délégué à la Protection des Données (DPO) et la création de politiques internes solides pour la protection des données dans toutes les unités de l’entreprise.
L’ANPD joue également un rôle de supervision des BCRs, pouvant exiger des audits et des demandes d’informations supplémentaires pour garantir que la protection des données personnelles est correctement mise en œuvre et surveillée dans toutes les opérations internationales de l’entreprise.
Garanties Contractuelles Supplémentaires et Mécanismes de Transfert
En plus des SCCs et BCRs, la Résolution n° 19 ainsi que le RGPD permettent l’utilisation d’autres garanties contractuelles ou mécanismes, tels que des codes de conduite ou des certifications, à condition que ces mécanismes offrent des protections équivalentes aux droits assurés par la législation. L’ANPD encourage l’adoption de pratiques documentées et auditables afin que les responsables du traitement et les sous-traitants puissent démontrer leur conformité à la LGPD lors des transferts internationaux de données.
Conclusion
La Résolution CD/ANPD n° 19/2024 constitue une étape importante pour la protection des données au Brésil dans le cadre des transferts internationaux. La réglementation cherche à équilibrer les meilleures pratiques mondiales, telles que celles mises en œuvre dans l’Union Européenne via le RGPD, tout en répondant aux spécificités du contexte brésilien.
L’équipe Data de GT Lawyers est à disposition pour suivre les évolutions de la Résolution CD/ANPD n° 19/2024 et assister les entreprises dans tous les aspects liés aux transferts internationaux de données.
Voir l’article 11 de la Résolution CD/ANPD n° 19/2024: « L’évaluation du niveau de protection des données personnelles d’un pays étranger ou d’un organisme international prendra en considération : I – les normes générales et sectorielles en vigueur ayant un impact sur la protection des données personnelles dans le pays de destination ou l’organisme international ; II – la nature des données ; III – le respect des principes généraux de protection des données personnelles et des droits des titulaires prévus par la Loi n° 13.709 du 14 août 2018 ; IV – l’adoption de mesures de sécurité adéquates pour minimiser les impacts sur les libertés civiles et les droits fondamentaux des titulaires ; V – l’existence de garanties judiciaires et institutionnelles pour le respect des droits de protection des données personnelles ; et VI – d’autres circonstances spécifiques liées au transfert. ».
Voir l’article 16 de la Résolution CD/ANPD n° 19/2024: « La validité du transfert international de données, lorsqu’elle est fondée sur l’adoption des clauses standard, suppose l’adoption intégrale et sans modification du texte fourni en Annexe II, au moyen d’un instrument contractuel signé entre l’exportateur et l’importateur. ».
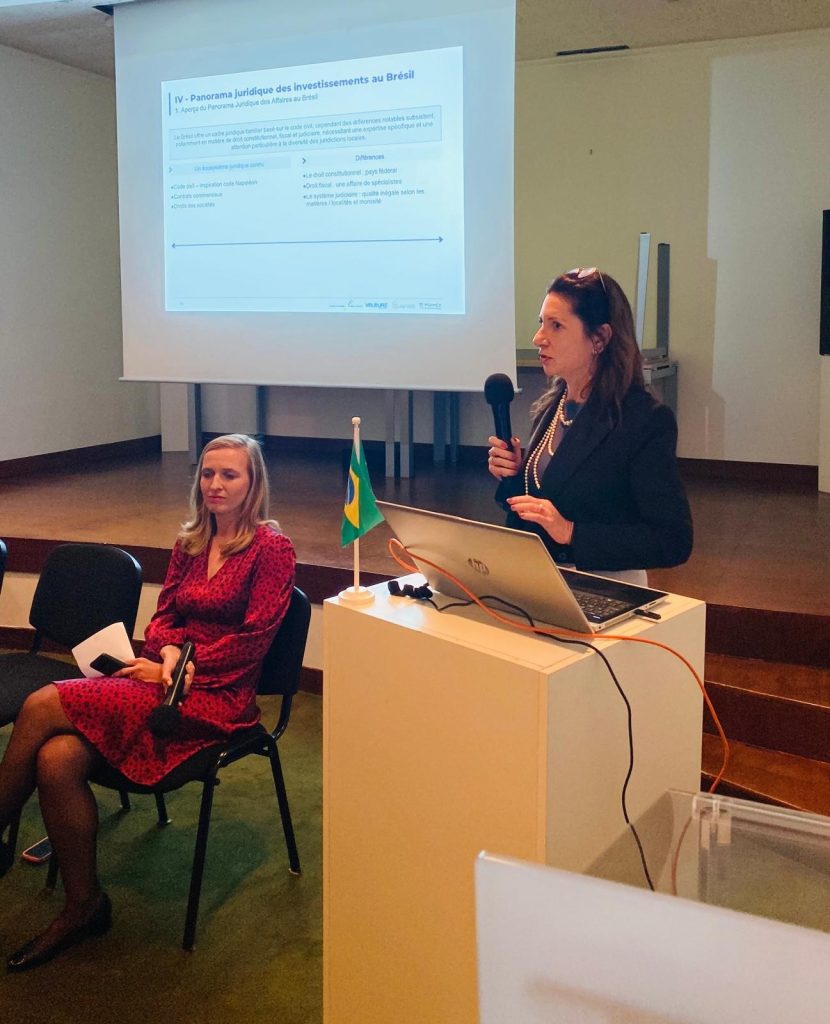
A l’occasion d’une semaine en déplacement à Paris, Tanzilli Tamy, Anne-Catherine Brunschwig, Carolina Moresco et Cécile Verdeaux ont eu l’opportunité d’organiser à l’Ambassade du Brésil à Paris une conférence sur les investissements étrangers au Brésil, en collaboration avec Pramex International et VELOURS INTERNATIONAL.
Intervenants de la Conférence
1. Pramex International avec Jerome Dupas, qui a partagé des perspectives sur le Contexte économique au Brésil, M&A et reprise positive en 2024.
2. GTLawyers représenté par Tanzilli Tamy, qui a présenté un Panorama juridique des investissements au Brésil : vers une simplification du cadre juridique et réglementaire.
3. VELOURS INTERNATIONAL, avec Laurent SERAFINI, a abordé le sujet : Comment protéger ses investissements et ses actifs au Brésil ?
Nous avons également eu le privilège d’écouter deux témoignages inspirants de Jerome Leboeuf de NOREMAT Ltda. et Stephane Lehning des Laboratoires Lehning, qui ont partagé leur expérience d’investissement au Brésil, que ce soit par la création d’une société ou par acquisition.
Un grand merci à tous les participants pour leurs contributions précieuses ! Nous tenons également à remercier la Chambre de Commerce du Brésil en France – CCBF, son président Philippe Lecourtier, ainsi que Rosemeire Martins pour l’organisation parfaite de cet événement.
Les entreprises accumulent, quotidiennement, de grands volumes de données personnelles : fichiers clients, documents de collaborateurs, informations sur les fournisseurs, bases de données marketing, contrats, factures, journaux d’accès, enregistrements de service et bien d’autres encore. Ce stockage, bien que souvent nécessaire à l’exploitation, ne peut être illimité.
La loi générale brésilienne sur la protection des données personnelles (LGPD) et le Règlement général sur la protection des données personnelles de l’Union européenne (RGPD) partagent une même prémisse : les données personnelles doivent être conservées uniquement pour la durée nécessaire à l’accomplissement de la finalité qui a justifié leur collecte, sauf lorsqu’une base légale permet leur conservation pour une période plus longue.
En pratique, il s’agit de l’un des points les plus sensibles de la gouvernance en matière de protection de la vie privée. Bien que la règle soit simple, son application exige une évaluation attentive, dans la mesure où les législations sur la protection des données personnelles ne fixent généralement pas de durée de conservation unique et universelle pour chaque type de donnée. Dans ce contexte, il appartient aux entreprises de définir leurs propres critères, en tenant compte de la finalité du traitement, des obligations légales ou réglementaires, des délais de prescription, des besoins opérationnels et des risques pour les personnes concernées.
Pourquoi la conservation des données personnelles est-elle importante?
La conservation excessive de données personnelles accroît les risques juridiques, opérationnels et de sécurité. En effet, plus une entreprise conserve des données personnelles sans nécessité de traitement clairement établie, plus son exposition tend à augmenter en cas d’incident de sécurité, d’accès non autorisé, d’utilisation d’informations obsolètes, de demandes de personnes concernées ou de contrôle par les autorités de régulation.
Dans ce contexte, les règles de conservation et de suppression ne doivent pas être perçues comme une simple exigence formelle de conformité. Au contraire, elles s’inscrivent dans une bonne gouvernance de l’information et contribuent à réduire des risques concrets pour l’entreprise.
Une politique de conservation bien structurée permet:
– De définir des durées de conservation et de suppression;
– De réduire le stockage inutile de données personnelles;
– De faciliter le traitement des demandes des personnes concernées:
– De diminuer les risques de sécurité;
– De démontrer la conformité légale et réglementaire.
LGPD et RGPD : conservation, suppression et exceptions légales
La LGPD et le RGPD suivent une logique similaire : les données personnelles doivent être conservées uniquement tant qu’elles sont nécessaires à la finalité qui a justifié le traitement. Une fois cette finalité atteinte, la règle générale devient la suppression ou l’anonymisation des données personnelles, sauf lorsqu’une base légale autorise leur conservation.
Au Brésil, la LGPD permet la conservation des données personnelles dans des hypothèses spécifiques, telles que l’exécution d’une obligation légale ou réglementaire, la réalisation d’études par un organisme de recherche, le transfert à des tiers conformément à la loi, ou l’usage exclusif par le responsable du traitement, à condition que les données personnelles soient anonymisées chaque fois que cela est applicable.
De même, le RGPD admet la conservation lorsqu’elle est nécessaire, par exemple, pour le respect d’une obligation légale, la constatation, l’exercice ou la défense de droits en justice, ou encore pour certaines finalités d’intérêt public, de recherche, de statistiques ou d’archivage, sous réserve des garanties applicables.
Dans ce contexte, le point central est que les entreprises ne doivent pas conserver des données personnelles indéfiniment ou simplement « par précaution ». La conformité dépend donc de la capacité à définir, documenter et appliquer de manière cohérente des critères clairs de conservation et de suppression, alignés sur des besoins juridiques, réglementaires et commerciaux légitimes.
Orientations des autorités de protection des données personnelles
Les autorités de protection des données personnelles exigent généralement que les entreprises définissent des durées de conservation fondées sur des critères de nécessité et de proportionnalité. En d’autres termes, il ne suffit pas de conserver des données personnelles parce qu’elles « pourraient être utiles à l’avenir » : il est nécessaire de justifier objectivement pourquoi ces données personnelles demeurent nécessaires.
L’Information Commissioner’s Office (ICO), l’autorité britannique de protection des données personnelles, recommande aux organisations d’être en mesure de justifier la durée de conservation des données personnelles, d’établir des durées de conservation standard chaque fois que possible, de réexaminer périodiquement les informations stockées et de procéder à la suppression ou à l’anonymisation des données personnelles qui ne sont plus nécessaires.
De manière complémentaire, la Commission nationale de l’informatique et des libertés (CNIL) fournit également des paramètres pratiques sur le sujet. Dans le contexte de la gestion commerciale, par exemple, la CNIL indique que les données personnelles de clients utilisées à des fins de prospection peuvent être conservées pendant la durée de la relation commerciale et, après sa cessation, en règle générale, jusqu’à trois ans. Les données personnelles relatives aux clients potentiels peuvent, en règle générale, être conservées pendant trois ans à compter de leur collecte ou du dernier contact à l’initiative du client potentiel.
Ces orientations ne remplacent pas une analyse au cas par cas, mais servent de références pertinentes pour les entreprises qui structurent leurs tableaux internes de retenue.
Carrefour et les risques d’une conservation excessive
L’affaire Carrefour illustre clairement les risques associés à la conservation excessive de données personnelles. En 2020, la CNIL a infligé une amende de 2,25 millions d’euros à Carrefour France pour plusieurs violations du RGPD, dont une conservation excessive de données personnelles.
L’autorité a notamment constaté que la société avait conservé les données personnelles de clients inactifs pendant des périodes supérieures au nécessaire et avait conservé des copies de pièces d’identité présentées dans le cadre de demandes de personnes concernées pendant une durée plus longue que ce qui pouvait être justifié.
Cette affaire démontre que les autorités n’évaluent pas les durées de conservation uniquement en théorie, mais attendent des routines effectives de suppression.
Le rôle des Responsables du traitement et des Sous-traitants dans la conservation des données
Les obligations liées à la conservation peuvent varier selon que l’entreprise agit en qualité de responsable du traitement ou de sous-traitant. Dans ce contexte, les Responsables du traitement et les Sous-traitants assument des responsabilités distinctes, bien que complémentaires.
Les Responsables du traitement sont, en règle générale, chargés de définir les finalités du traitement et les durées de conservation applicables. Les Sous-traitants, quant à eux, doivent traiter les données personnelles conformément aux instructions documentées du responsable du traitement et, à l’issue de la prestation de services, restituer, supprimer ou anonymiser les données, sauf lorsqu’une obligation légale justifie leur conservation.
La conservation indiscriminée peut, dans ce scénario, générer des risques pour les deux parties. Pour le Responsable du traitement, conserver des données sans critères rend difficile le contrôle du cycle de vie des informations et peut accroître son exposition réglementaire. Pour le Sous-traitant, en revanche, conserver des données au-delà du nécessaire peut amplifier les risques de sécurité, la responsabilité contractuelle et les interrogations quant au respect des instructions reçues.
Pour cette raison, les contrats impliquant un traitement de données personnelles doivent prévoir de manière explicite ce qu’il adviendra des données à l’issue de la relation contractuelle, notamment la restitution, la suppression, l’anonymisation, la conservation en raison d’une obligation légale et, le cas échéant, la preuve de la suppression.
Que doivent faire les entreprises?
Pour gérer les risques liés à la conservation et à la suppression des données personnelles, les entreprises doivent adopter les mesures pratiques suivantes:
– Identifier la finalité et la base légale de chaque activité de traitement;
– Définir des durées ou critères objectifs de conservation;
– Lier les durées de conservation aux obligations légales et aux délais de prescription;
– Mettre en œuvre des routines de suppression sécurisée ou d’anonymisation;
– Réviser les bases de données héritées et les données inactives ;
– S’assurer que les avis de confidentialité reflètent les pratiques effectivement adoptées;
– Inclure des clauses de suppression et de conservation dans les contrats;
– Documenter les exceptions et conserver une preuve de la suppression pour chaque cycle.
La conservation des données personnelles, bien que souvent sous-estimée, est l’un des éléments centraux de la conformité en matière de protection des données. Conserver des données plus longtemps que nécessaire accroît les risques juridiques, sécuritaires et réputationnels. En revanche, les supprimer trop tôt peut compromettre le respect d’obligations légales ou la capacité de l’entreprise à défendre ses droits.
Face à ce constat, la solution ne réside pas dans l’adoption d’une durée générique pour l’ensemble des données, mais dans la structuration d’une politique de conservation et d’élimination appuyée par un tableau de conservation, des responsabilités internes clairement définies et des procédures pratiques de suppression ou d’anonymisation.
Chez GTLawyers, notre équipe de protection des données accompagne les entreprises dans l’élaboration et la mise en œuvre de politiques de conservation et d’élimination, dans la révision des contrats de traitement de données, dans la cartographie des obligations légales de conservation et dans l’alignement des pratiques internes sur la LGPD, le RGPD et d’autres normes internationales en matière de protection de la vie privée.
Au cours des dernières années, le commerce international a été marqué par une grande instabilité, avec des mouvements politiques et économiques modifiant abruptement les règles du jeu commercial. La politique tarifaire protectionniste et agressive des États Unis, ainsi que l’influence des conflits géopolitiques sur les transactions commerciales – tels que la guerre en Ukraine et le conflit actuel en Iran – en constituent une illustration éloquente.
Cette instabilité affecte naturellement la capacité des entrepreneurs ayant une activité internationale à planifier leurs affaires et à réaliser leurs investissements avec un minimum de sécurité, sur un horizon temporel plus long.
C’est précisément dans ce contexte que s’impose l’importance de la récente signature, en janvier 2026, de l’Accord de Partenariat entre le Mercosur et l’Union européenne.
Une telle importance s’explique par la création d’un vaste espace économique : plus de 700 millions de personnes et de consommateurs potentiels, ainsi que l’élimination des droits de douane sur plus de 90 % du commerce intrabloc. Plus encore, un cadre stable pour les relations économiques est envisagé, dans la mesure où tant les mesures tarifaires que les mesures non tarifaires devront respecter les normes de l’accord. De même, en matière de services, l’ouverture du secteur des marchés publics a été établie.
De nouveaux courants commerciaux devraient ainsi être créés, favorisant le développement de chaînes de valeur mondiales au sein du bloc. Dans le secteur industriel, dans lequel les pays du Mercosur sont plus protectionnistes, de nombreuses barrières douanières élevées seront supprimées, notamment dans les secteurs automobile, des machines et pharmaceutique. Les investissements dans l’exploitation minière, y compris dans les minéraux critiques pour la transition énergétique, seront protégés contre certaines mesures interventionnistes, comme certains types d’impôts à l’exportation.
De même, les opportunités d’accès au marché européen s’élargissent, en particulier pour les produits agricoles issus du Mercosur. On observera une nette tendance à l’augmentation de la participation de l’Europe dans le marché des exportations du Mercosur. À ces opportunités s’ajoute le défi d’adopter des méthodes de production plus conformes aux exigences européennes, généralement plus strictes en matière sanitaire et environnementale. À cet égard, il est important de souligner que l’accord n’élimine pas ces exigences, il les encadre simplement en les obligeant à respecter les dispositions convenues.
L’Accord de Partenariat constitue ainsi une note discordante dans le contexte actuel. Dans un monde plus protectionniste, il réduit et même supprime de nombreux obstacles commerciaux. Dans un monde instable, il apporte davantage de sécurité juridique en prévoyant des règles que les États devront respecter dans leurs réglementations économiques. Il appartiendra désormais aux entrepreneurs de tirer le meilleur parti de cette large voie qui s’ouvre devant eux, et aux avocats de les conseiller dans les directions les plus sûres à emprunter.
Investir au Brésil : opportunités sur le marché financier et aspects juridiques et fiscaux pour les investisseurs internationaux
La Commission Juridique de la Chambre de Commerce France-Brésil (CCIFB‑SP) organisera, le 7 mai prochain, une rencontre en présentiel destinée aux dirigeants et entrepreneurs français et brésiliens souhaitant mieux comprendre l’environnement des investissements au Brésil.
L’événement présentera un panorama complet sur :
- Le fonctionnement du marché financier brésilien
- Les principaux instruments disponibles pour les investisseurs étrangers
- Les questions juridiques, fiscales et réglementaires influençant la prise de décision
- Les bonnes pratiques pour structurer des investissements avec sécurité et efficacité
La modération sera assurée par Tamy Tanzilli, Associée Fondatrice de GTLawyers et vice‑présidente de la Commission Juridique de la CCIFB, qui apportera son expérience en opérations cross‑border et en accompagnement d’entreprises françaises au Brésil.
Intervenants confirmés :
- Gunnar Viana, CEO – TRAAD
- Estevão Gross, Associé du département fiscal – GTLawyers
- Leonardo Cappa, Économiste‑en‑chef – TRAAD
- + deux invités du marché
7 mai (jeudi)
9h à 11h (accueil café et networking à 8h30)
CCIFB-SP – Alameda Itu, 852 – 19º andar – Jardins
En cas de doute : secretarianacional@ccfb.com.br
Inscrivez‑vous via le lien : Evento presencial | Comissão Legal: Investir no Brasil – oportunidades no mercado financeiro e aspe…
L’importance croissante du Responsable de la protection des données (Data Protection Officer – DPO) dans l’environnement des entreprises met en évidence la nécessité de garantir son indépendance et son impartialité. En effet, dans la mesure où il exerce des fonctions d’orientation, de supervision et de reporting — y compris sur des questions sensibles susceptibles d’entrer en tension avec les intérêts de l’organisation — l’exercice adéquat de ses missions suppose une action libre et sans restriction.
Dans ce contexte, l’identification d’éventuels conflits d’intérêts concernant le DPO est essentielle. Un conflit d’intérêts existe lorsque des intérêts personnels, professionnels ou institutionnels compromettent la capacité d’une personne à agir avec objectivité et impartialité. S’agissant du DPO, un conflit peut survenir lorsque celui-ci cumule des fonctions susceptibles d’influencer les décisions relatives aux finalités ou aux moyens du traitement de données à caractère personnel, ou lorsque son activité est subordonnée à des intérêts organisationnels incompatibles avec son devoir d’orientation, de contrôle et de reporting indépendant.
Incompatibilités de fonctions
Les lignes directrices du Comité européen de la protection des données (EDPB – European Data Protection Board) et du Contrôleur européen de la protection des données (EDPS – European Data Protection Supervisor) indiquent que certaines fonctions sont incompatibles avec celle de DPO. Il s’agit notamment des postes de direction exécutive, des fonctions liées aux ressources humaines, aux technologies de l’information, au marketing ou aux finances, dès lors qu’ils impliquent des décisions stratégiques susceptibles d’opposer l’intérêt commercial de l’entreprise au droit fondamental à la protection des données personnelles des individus.
Par exemple, un DPO exerçant également des fonctions dans le domaine du marketing pourrait hésiter à signaler des incidents de sécurité par crainte d’un impact négatif sur la réputation de l’entreprise. Des situations de ce type illustrent l’importance du principe d’indépendance, expressément consacré par le RGPD et repris dans les orientations de l’Autorité nationale de protection des données (ANPD).
Bien que la Loi générale sur la protection des données brésilienne (LGPD) ne prévoie pas expressément le principe d’indépendance, la Résolution CD/ANPD nº 18/2024 renforce la nécessité pour le responsable du traitement des données d’exercer ses fonctions avec impartialité et sans conflit d’intérêts. Conformément à cette résolution, il incombe au DPO de déclarer toute situation susceptible de générer un conflit d’intérêts, tandis qu’il appartient au responsable du traitement de prévenir et de corriger de telles situations, notamment en (i) renonçant à la nomination du professionnel concerné, (ii) adoptant des mesures destinées à éliminer le risque, ou (iii) procédant à son remplacement si le conflit persiste.
Bonnes pratiques pour prévenir les conflits d’intérêts
L’adoption de bonnes pratiques est essentielle afin de garantir l’indépendance et l’impartialité du DPO. Parmi les principales mesures recommandées par le RGPD et par la Résolution CD/ANPD nº 18/2024 figurent notamment : (i) la séparation hiérarchique entre le DPO et les départements responsables des décisions relatives au traitement des données ; (ii) l’établissement de lignes de reporting directes vers la direction générale ; (iii) la mise à disposition de ressources humaines, technologiques et financières adéquates pour l’exercice de ses missions.
D’autres mesures importantes comprennent la formalisation de politiques internes prévoyant des règles claires concernant le cumul de fonctions et la déclaration périodique de l’absence de conflit d’intérêts, la création de comités de protection des données, la formation continue ainsi que la mise en place de canaux de communication sécurisés avec la haute direction.
Cas pratiques et sanctions internationales
Les conflits d’intérêts peuvent donner lieu à des sanctions significatives au sein de l’Union européenne. En Belgique, par exemple, une entreprise a été condamnée à une amende de 50 000 euros sur le fondement de l’article 38(6) du RGPD, après qu’il a été constaté que le DPO cumulait des fonctions incompatibles en exerçant simultanément les fonctions de directeur de l’audit, des risques et de la conformité. Une situation similaire s’est produite en Allemagne, où une entreprise a été sanctionnée d’une amende de 525 000 euros, le même professionnel occupant à la fois la fonction de DPO et celle de directeur de deux sociétés prestataires de services appartenant au groupe. En février 2023, la Cour de justice de l’Union européenne (CJUE) a examiné l’affaire C-453/21, portant sur la question de savoir si le cumul des fonctions de président du comité d’entreprise et de DPO constituait un conflit d’intérêts. La Cour a conclu qu’un tel cumul était susceptible de compromettre l’indépendance du DPO, laissant au juge national le soin d’apprécier les circonstances spécifiques de chaque situation. Au Brésil, bien qu’aucune jurisprudence spécifique n’existe encore sur ce point, une infraction résultant d’un conflit d’intérêts pourrait entraîner l’application des sanctions prévues à l’article 52 de la LGPD.
Conclusion
La fonction de DPO constitue un élément stratégique de la gouvernance d’entreprise et de la culture de protection de la vie privée, allant au-delà d’une simple exigence réglementaire. Afin d’exercer ses missions avec indépendance, intégrité et efficacité, il est essentiel de bien comprendre les obligations prévues par le RGPD, la LGPD et la Résolution nº 18/2024. La mise en place d’une gouvernance solide en matière de protection des données repose non seulement sur des normes juridiques, mais également sur une culture organisationnelle valorisant la transparence et la prévention des conflits d’intérêts, tout en garantissant l’autonomie technique du DPO.
GTLawyers offre un accompagnement spécialisé dans la mise en œuvre et l’amélioration des programmes de protection des données, incluant un conseil juridique continu auprès du DPO ainsi que des services de DPO as a Service. L’objectif de cette intervention est d’assurer la conformité réglementaire, la mise en œuvre des meilleures pratiques de gouvernance et la réduction des risques, tout en préservant l’indépendance et la crédibilité du DPO en tant que pilier essentiel de la confiance institutionnelle.
Après plus de 25 ans de négociations, l’Union européenne (UE) et le Mercosur ont signé, le 17 janvier 2026, un accord commercial prévoyant la création de l’une des plus vastes zones de libre-échange au monde. Ensemble, les deux blocs regroupent plus de 700 millions de consommateurs et représentent environ 30 % du produit intérieur brut (PIB) mondial. Cet accord constitue une étape majeure dans les relations économiques entre l’Europe et l’Amérique du Sud, avec des impacts directs pour les entreprises européennes souhaitant s’implanter ou renforcer leur présence au Brésil.
L’accord prévoit la réduction ou l’élimination progressive des droits de douane à l’importation et à l’exportation dans le cadre des échanges bilatéraux entre les deux blocs. Il instaure également des règles communes dans des domaines tels que le commerce des biens industriels et agricoles, les investissements, les normes réglementaires et le développement durable.
D’un point de vue commercial, les pays du Mercosur s’engagent à supprimer environ 91 % des droits de douane appliqués aux produits européens, tandis que l’Union européenne prévoit d’éliminer près de 92 % des droits de douane pesant sur les biens sud-américains. Dans de nombreux secteurs, cette libéralisation sera progressive et pourra s’étendre sur une période pouvant aller jusqu’à 15 ans, permettant ainsi une adaptation graduelle des marchés.
Pour les investisseurs européens, et en particulier pour les entreprises déjà présentes au Brésil ou souhaitant y renforcer leur implantation, l’accord revêt une importance particulière. Selon les données de la Commission européenne, le Brésil représente plus de 80 % des importations européennes en provenance du Mercosur et environ 79 % des exportations du bloc sud-américain à destination de l’Union européenne.
À cet égard, des études économiques suggèrent que l’accord pourrait favoriser une augmentation des investissements étrangers dans le pays, notamment grâce à la réduction du coût d’importation de machines, d’équipements industriels, de produits pharmaceutiques, de produits chimiques, de vins, de fromages et d’autres biens européens actuellement soumis à des droits de douane élevés sur le marché brésilien.
Un autre point d’intérêt pour les entreprises étrangères concerne l’ouverture des marchés publics. L’accord crée les conditions permettant aux entreprises européennes de participer aux appels d’offres dans les pays du Mercosur, y compris sur le marché fédéral brésilien. Il vise également à garantir un accès plus durable à certaines matières premières considérées comme stratégiques pour les transitions énergétique et numérique, telles que le niobium, dont le Mercosur est le principal fournisseur pour l’Union européenne.
Sur le plan réglementaire, l’accord réaffirme que seuls les produits respectant les normes sanitaires et de sécurité alimentaire de l’Union européenne pourront accéder au marché européen, préservant ainsi les standards réglementaires du bloc. Cet aspect est particulièrement important pour les entreprises européennes déjà habituées à opérer selon ces exigences.
Au-delà des aspects économiques, le traité intègre également des engagements en matière de développement durable, de mise en œuvre de l’Accord de Paris, de protection de l’environnement, de droits du travail et de conduite responsable des entreprises. Ces éléments traduisent la volonté d’aligner la libéralisation des échanges commerciaux sur des valeurs et des normes communes aux deux blocs.
Malgré sa signature, l’accord n’est pas encore entré en vigueur. Pour produire pleinement ses effets juridiques, il devra être ratifié par les parlements nationaux des pays du Mercosur ainsi que par le Parlement européen. Ce processus s’annonce politiquement sensible, notamment dans certains États membres de l’Union européenne, tels que la France. Dans un développement récent, le 21 janvier, le Parlement européen a décidé de saisir la Cour de justice de l’Union européenne. Bien que cette démarche n’ait pas d’effet suspensif, elle écarte en pratique toute application immédiate de l’accord et pourrait en retarder la mise en œuvre.
Parallèlement, la possibilité d’une application provisoire de certaines parties du traité est à l’étude, notamment celles relatives à la réduction des droits de douane, ce qui pourrait permettre d’anticiper certains de ses effets économiques.
Pour les entreprises et les investisseurs ayant des intérêts au Brésil, le suivi attentif du processus de ratification et de mise en œuvre de l’accord sera essentiel afin d’évaluer les opportunités, les risques et les stratégies à moyen et long terme.
Rédigé par Eduardo Grandchamp – French Team
Résumé : La gouvernance des technologies de l’information (TI0 joue un rôle central dans la réduction des biais algorithmiques en intelligence artificielle, en mettant en œuvre des processus et des pratiques éthiques, auditables et transparents. Toutefois, le principal défi consiste à équilibrer l’innovation technologique avec la protection des données et les droits des personnes concernées. Lorsqu’elles sont mises en œuvre de manière efficace, ces pratiques renforcent la conformité juridique et éthique, favorisent l’équité et la responsabilité sociale, sans compromettre la compétitivité des entreprises.
Mots-clés : Gouvernance des technologies de l’Information, Intelligence Artificielle, Biais Algorithmiques.
L’utilisation croissante des algorithmes dans le traitement des données personnelles par l’intelligence artificielle (IA) est au cœur des débats mondiaux sur l’éthique et les implications sociales. Bien qu’ils offrent une efficacité significative, ces algorithmes reproduisent fréquemment les préjugés sociaux intégrés dans les données d’entraînement (c’est-à-dire les infractions utilisées pour leur développement), ce qui entraîne une discrimination systémique. Dans le cadre de décisions automatisées pour l’octroi de crédits, par exemple, l’IA peut favoriser des groupes déjà privilégiés, renforçant ainsi les inégalités préexistantes.
C’est dans ce contexte que la gouvernance des technologies de l’informatique (TI) joue un rôle fondamental pour atténuer ces biais. Grâce à l’adoption de pratiques éthiques et de mécanismes robustes de supervision des opérations d’IA, il est possible de promouvoir une utilisation plus transparente, équitable et responsable des algorithmes, tout en minimisant les risques et en protégeant les droits des individus garantis par les législations de diverses juridictions, et en favorisant des décisions automatisées plus justes.
Qu’est-ce que les biais algorithmiques et quelles sont les implications éthiques associées ?
Les biais algorithmiques sont des distorsions dans les résultats des systèmes d’IA dues aux préjugés présents dans les données utilisées pour leur entraînement. En d’autres termes, lorsque les données historiques servant à entraîner un système d’IA sont biaisés à l’égard d’un certain groupe racial ou socio-économique particulier, l’algorithme est susceptible de reproduire et d’amplifier ce biais.
Un exemple classique se trouve dans le processus de recrutement : lorsqu’un algorithme est entraîné à partir des données favorisant des candidats correspondant à un certain profil, il peut écarter des talents issus de groupes sous-représentés, perpétuant ainsi la discrimination. Á cet égard, une étude menée en 2022 sur le ChatGPT 3.5 a révélé que les noms associés à des candidats noirs avaient moins de chances d’être sélectionnés comparativement aux noms de candidats blancs ou asiatiques, renforçant les inégalités sur le marché du travail.
Dans ce contexte, il est essentiel que les entreprises ne se contentent pas de collecter des données plus larges et représentatives, mais qu’elles mettent également en place une gouvernance solide des TI afin de lutter contre les biais algorithmiques, comme cela sera analysé ci-après.
La gouvernance des TI dans la lutte contre les biais algorithmiques et les difficultés liées à sa mise en œuvre.
La réduction des biais algorithmiques peut-être réalisée grâce à la mise en place d’une gouvernance solide des technologies de l’information (TI), laquelle implique l’adoption d’un ensemble de processus, de politique, de procédures et de pratiques de gestion des risques, garantissant l’utilisation éthique des données et améliorant la performance et la sécurité des opérations technologiques.
Cette mise en œuvre peut passer par la création de comités d’éthiques dédiés à l’IA, la supervision humaine et le suivi continu des données d’entraînement, notamment par le moyen d’audits réguliers, ainsi que par le recrutement de professionnels des données issus de divers horizons afin de promouvoir la diversité.
Cependant, rendre les systèmes d’IA explicables et auditables constitue une tâche complexe, en raison de nombreux défis techniques et opérationnels. En premier lieu, cette complexité résulte de la même nature même des modèles d’IA, en particulier ceux basés sur l’apprentissage profond (deep learning). En second lieu, l’élaboration d’une documentation complète et accessible du développement des algorithmes nécessite des compétences techniques spécifiques, souvent absentes au sein des entreprises, ainsi que des ressources financières et temporelles suffisantes pour recruter des experts externes.
Dans le même ordre d’idées, la transparence dans la communication d’informations aux parties prenantes peut-être plus complexe lorsque l’utilisation de données personnelles est effectuée par des entreprises détentrices de secrets commerciaux. La loi Générale brésilienne sur la Protection des Données (LGPD), tout comme le Règlement Général sur la Protection des Données (RGPD) de l’Union Européenne, par exemple, impose que le traitement des données soit réalisé de manière transparente, afin que les personnes concernées soient pleinement informées de l’usage de leurs informations. Le respect de telles obligations légales pourrait, dans ce contexte, compromettre la protection de ces secrets commerciaux.
Par ailleurs, l’utilisation de l’IA suscite des préoccupations dans plusieurs pays. Dans l’Union européenne, l’AI Act est entré en vigueur cette année, avec pour objectif principal d’établir un cadre juridique pour le développement, la mise sur le marché, la mise en service et l’utilisation des systèmes d’IA. L’AI Act vise à garantir simultanément la protection des droits fondamentaux et le soutien à l’innovation, en instaurant des exigences de conformité plus ou moins strictes selon le niveau et le risque lié à l’usage de l’IA, et en prévoyant notamment l’utilisation de données représentatives ainsi que la réalisation d’audits réguliers afin d’assurer la transparence.
De même, l’Algorithmic Accountability Act fait actuellement l’objet de débats au Congrès des États-Unis et prévoit que les entreprises utilisant l’IA dans des secteurs à haut risque soient tenues de réaliser des audits réguliers. Au Brésil, le Projet de loi n° 2.338/2023 est également en cours d’examen, mettant l’accent sur la sécurité, la transparence et la protection des droits fondamentaux lors de l’utilisation et du développement de l’IA.
Il convient de souligner que, malgré les défis considérables liés à la mise en œuvre d’une gouvernance des Technologies de l’Information, cette mesure est essentielle indispensable pour garantir une utilisation sécurisée des algorithmes et, surtout, pour établir un équilibre entre innovation, responsabilité éthique et conformité aux législations actuelles et futures en la matière.
Conclusion
L’utilisation des algorithmes dans le traitement des données personnelles connaît une croissance constante, suscitant de nombreux débats sur les questions éthiques et les implications sociales, dans la mesure où ces algorithmes reproduisent les biais sociaux présents dans les données d’entraînement.
Dans ce contexte, la mise en place d’une gouvernance robuste des Technologies de l’Information est nécessaire non seulement pour promouvoir un développement durable et inclusif, mais également pour protéger les droits des individus.
Malgré l’existence de défis considérables, des mesures telles que les audits, la promotion de la diversité au sein des équipes et la création de comités d’éthique permettent de garantir que les décisions automatisées seront justes et conformes à la LGPD, au RGPD, à l’AI Act ainsi qu’aux futures réglementations sur l’IA au Brésil et aux États-Unis, sans compromettre la compétitivité des entreprises.
Article initialement publié dans la revue Fronteiras Digitais – Perspectives Multidisciplinaires en Cybersécurité, Vie Privée et Intelligence Artificielle, édition 2025, une réalisation de la Chambre de Commerce Brésil-Canada (CCBC) et de l’Association Nationale des Professionnels de la Protection des Données (APDADOS), p. 44.
Camila Lisboa Martins – cmartins@gtlawyers.com.br
Jessica Ferreira – jferreira@gtlawyers.com.br
Vendredi 26/12/2025, la Loi Complémentaire nº 224/2025 (« LC 224 »), issue du Projet de Loi Complémentaire nº 128/2025, a été publiée. Cette loi, de manière générale, prévoit une réduction de 10 % des incitations et avantages fiscaux fédéraux, ainsi qu’une augmentation du taux de l’Impôt sur les Revenus Fiscaux (IRF) applicable aux Intérêts sur Capital Propre (ICP), et une hausse de la Contribution Sociale sur le Bénéfice Net (CSLL) due par certaines institutions du secteur financier.
En ce qui concerne les avantages fiscaux, la LC 224 vise à réduire de 10 % une large part des avantages fiscaux fédéraux, tout en imposant des règles plus strictes pour leur attribution, leur extension et leur renouvellement. Ces règles incluent notamment une durée maximale de 5 ans pour les avantages fiscaux, ainsi qu’une évaluation obligatoire des résultats produits par ces incitations.
La réduction de 10 % prévue par la LC 224 impacte directement plusieurs avantages fiscaux, comme le régime du bénéfice présumé, le programme REIQ, les crédits fiscaux présumés pour l’IPI et le PIS/COFINS (y compris sur l’importation), ainsi que les cas de taux zéro ou réduits pour ces derniers. De plus, la Loi de Finances Annuelle pourra identifier d’autres avantages fiscaux soumis à cette réduction.
Certains avantages fiscaux sont toutefois exclus de cette réduction. Cela concerne les immunités constitutionnelles, les avantages liés à la Zone Franche de Manaus, le taux zéro pour les produits de première nécessité, les incitations profitant aux organisations à but non lucratif, ainsi que celles liées à des investissements approuvés avant le 31 décembre 2025.
Concernant spécifiquement le régime du bénéfice présumé, une augmentation de 10 % s’appliquera aux coefficients de présomption uniquement sur la part du chiffre d’affaires brut qui dépasse 5.000.000 BRL sur l’année civile. L’administration fiscale stipule que cette augmentation sera calculée de manière proportionnelle pour chaque trimestre et qu’elle concernera les entreprises dont les revenus trimestriels dépassent 1.250.000 BRL.
Especificamente em relação ao lucro presumido, haverá acréscimo de 10% sobre os percentuais de presunção exclusivamente sobre a parcela da receita bruta que exceda R$ 5.000.000,00 no ano calendário. Considerando o regime trimestral de apuração aplicável a esse regime, a Receita Federal entende que o acréscimo de 10% deverá considerar a proporção por trimestre, sendo aplicável às empresas cuja receita bruta exceder R$ 1.250.000,00 por trimestre.
Par ailleurs, la LC 224 établit qu’en cas de dépassement de 2 % du PIB par les incitations fiscales, il sera interdit d’accorder de nouveaux programmes ou de prolonger ceux en cours, sauf si des mesures de compensation sont adoptées.
Enfin, la Loi Complémentaire nº 224/25 entrera en vigueur le 1er janvier 2026, à l’exception des mesures fiscales soumises à la règle de précédence de 90 jours, qui entreront en application à partir du 1er avril 2026. Les entreprises sont donc vivement invitées à évaluer et réviser leur régime fiscal afin de limiter l’impact financier de ces nouvelles règles.
Pour de plus amples informations sur le sujet, nous restons à votre disposition.
GTLawyers – Équipe de droit fiscal
La Loi nº 15.265/2025, qui institue le Régime Spécial de Mise à Jour et de Régularisation Patrimoniale (REARP), a été publiée le 21/11/2025. Elle autorise la mise à jour de la valeur des biens immeubles et des véhicules dans l’Impôt sur le Revenu et la régularisation des biens licites non déclarés.
La loi intègre certaines mesures fiscales qui étaient initialement prévues dans la Mesure Provisoire de l’IOF (MP 1.303/2025), qui a expiré en octobre.
L’adhésion au REARP sera effectuée par déclaration et permettra de choisir parmi les modalités suivantes pour les biens acquis jusqu’au 31/12/2024 :
I – Mise à jour de la valeur des biens mobiliers motorisés terrestres, aquatiques et aériens soumis à enregistrement public ainsi que des biens immeubles situés sur le territoire national ou à l’étranger ;
II – Régularisation des biens ou droits qui n’ont pas été déclarés ou ont été déclarés avec omission ou inexactitude quant aux données essentielles.
La mise à jour des biens servira d’anticipation de l’Impôt sur le Revenu sur les plus-values, permettant que la Déclaration reflète la valeur actuelle de marché et favorise la transparence patrimoniale.
Pour la mise à jour, les taux suivants s’appliqueront à l’accroissement patrimonial calculé sur la différence déclarée :
- Personnes physiques : 4 % d’Impôt sur le Revenu
- Personnes morales : 4,8 % d’IRPJ et 3,2 % de CSLL
Il est important de souligner que si le bien mis à jour est aliéné dans un délai de 5 ans (pour les biens immobiliers) ou 2 ans (pour les biens mobiliers) après l’adhésion au REARP (sauf en cas de transmission pour cause de mort ou de partage), les effets du REARP seront annulés, avec l’imposition de l’IR sur le gain en capital (en déduisant l’impôt déjà payé, actualisé par le taux Selic).
Les personnes ayant choisi la mise à jour prévue par la Loi nº 14.973/2024 pour leurs biens immobiliers pourront migrer vers le REARP.
Quant à la modalité du point II, elle permet la régularisation de ressources, biens ou droits d’origine licite détenus au Brésil ou à l’étranger, ou rapatriés, par des résidents ou des personnes domiciliées au pays au 31/12/2024.Cela inclut même des actifs non déclarés ou déclarés avec omission ou erreur avant le 31/12/2024, y compris ceux déjà aliénés.
Le montant total des actifs régularisés sera considéré comme une augmentation patrimoniale acquise au 31/12/2024, soumis à un Impôt sur le Revenu à hauteur de 15 %, ainsi qu’à une amende de 100 % de l’impôt dû.
L’adhésion au REARP, que ce soit pour la mise à jour ou la régularisation des biens ou droits, devra être réalisée dans un délai de 90 jours à compter de la publication de la loi, avec la remise de la déclaration correspondante et le paiement des impôts en une seule fois ou en 36 mensualités.
Adherence to REARP, whether for asset update or regularization, must be completed within 90 days from the publication of the law, with the submission of the corresponding declaration and tax payment in a single installment or up to 36 monthly installments.
Des modifications importantes ont également été apportées à d’autres lois, telles que : Des restrictions concernant la compensation des crédits PIS/Cofins non cumulatifs sans lien avec l’activité économique ; La modernisation des examens médico-légaux pour l’allocation maladie, avec possibilité de recours à la télémédecine et à l’analyse documentaire ; Des conditions plus strictes pour l’octroi et le maintien de l’assurance-chômage dans le secteur de la pêche.
Pour de plus amples informations sur le sujet, nous restons à votre disposition.
GTLawyers – Équipe de droit fiscal












